
Rủi ro khi chia sẻ dữ liệu ứng dụng sức khỏe
Mục lục
- Dữ liệu có thể bị sử dụng vượt quá mục đích ban đầu
- Dữ liệu rời rạc có thể tạo thành hồ sơ sức khỏe nhạy cảm
- Hồ sơ dữ liệu có thể ảnh hưởng đến quảng cáo và cách người dùng bị phân loại
- Dữ liệu càng qua nhiều bên càng khó kiểm soát
- Sự cố bảo mật có thể làm hậu quả nghiêm trọng hơn
- Dữ liệu trong ứng dụng không phải lúc nào cũng được bảo vệ như hồ sơ tại cơ sở y tế
- Nên đánh giá điều gì trước khi cho phép chia sẻ dữ liệu?
Khi ứng dụng sức khỏe chuyển dữ liệu cho nhà quảng cáo, nền tảng phân tích, nhà cung cấp dịch vụ hoặc đối tác khác, rủi ro không chỉ nằm ở việc lộ thông tin. Dữ liệu còn có thể bị liên kết, suy luận, tái sử dụng và tồn tại ngoài khả năng kiểm soát ban đầu của người dùng.
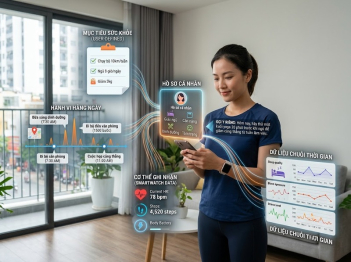
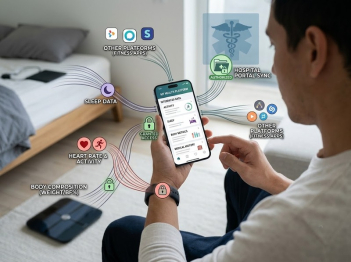
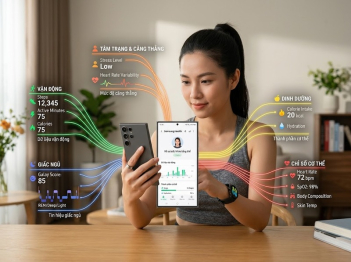
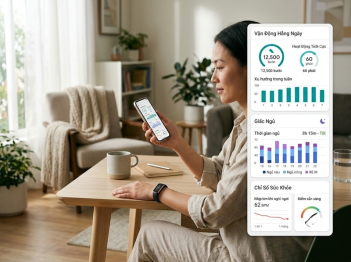
Dữ liệu từ ứng dụng sức khỏe có thể bao gồm tình trạng bệnh, thuốc đang sử dụng, thông tin sức khỏe tâm thần, chu kỳ kinh nguyệt, hoạt động thể chất, giấc ngủ, vị trí, địa chỉ IP hoặc các mã định danh thiết bị. Một trường dữ liệu riêng lẻ đôi khi không nói lên nhiều, nhưng khi nhiều trường được kết hợp, chúng có thể tạo thành hồ sơ khá chi tiết về sức khỏe và hành vi của một người.
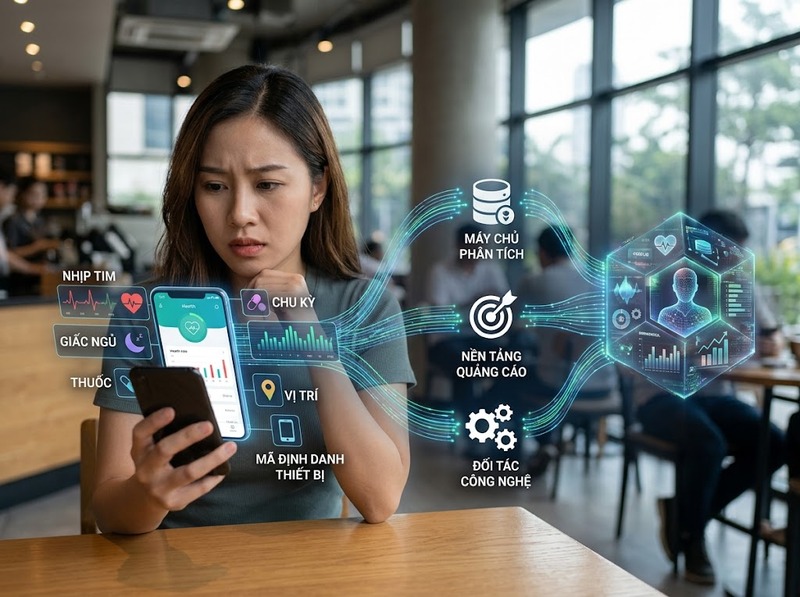
Vì vậy, rủi ro của việc chia sẻ dữ liệu không chỉ phụ thuộc vào câu hỏi “dữ liệu có được gửi cho bên thứ ba hay không”. Cần xem bên nhận là ai, họ nhận dữ liệu nào, vì mục đích gì, được phép giữ bao lâu, có thể chuyển tiếp cho ai và người dùng còn khả năng kiểm soát dữ liệu sau đó hay không.
Dữ liệu có thể bị sử dụng vượt quá mục đích ban đầu
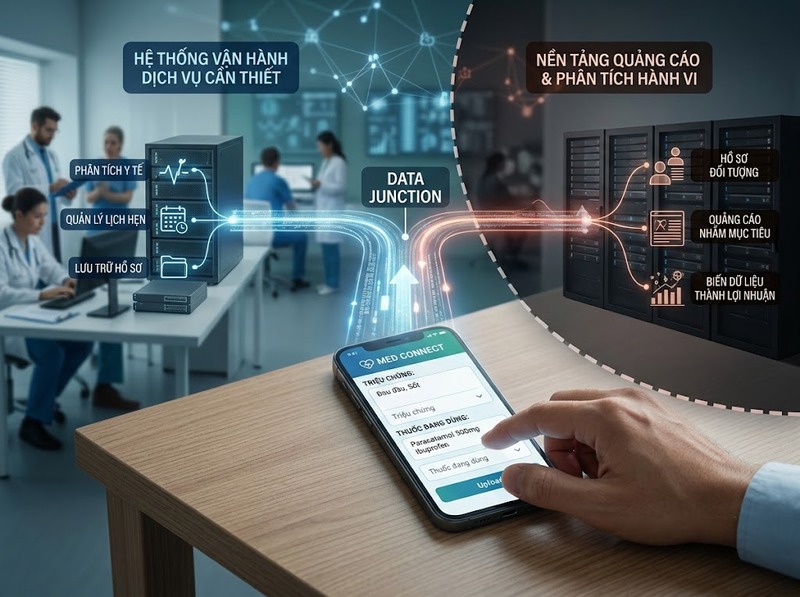
Một ứng dụng có thể cần chuyển một phần dữ liệu cho nhà cung cấp hạ tầng, dịch vụ phân tích hoặc đối tác kỹ thuật để vận hành. Rủi ro tăng lên khi cùng dữ liệu đó được dùng thêm cho quảng cáo, xây dựng hồ sơ người dùng, đo lường marketing hoặc các mục đích mà người dùng không dự đoán được khi cung cấp thông tin.
Cơ chế này đặc biệt đáng chú ý với dữ liệu sức khỏe vì mục đích sử dụng thứ cấp có thể khác đáng kể với mục đích ban đầu. Người dùng có thể nhập thông tin về thuốc hoặc triệu chứng để nhận một chức năng sức khỏe, nhưng dữ liệu hoặc tín hiệu liên quan lại được chuyển sang nền tảng quảng cáo.
Các vụ thực thi của Ủy ban Thương mại Liên bang Hoa Kỳ cho thấy đây không chỉ là rủi ro lý thuyết. Năm 2023, FTC cáo buộc GoodRx đã chia sẻ thông tin về tình trạng sức khỏe và thuốc của người dùng với Facebook, Google và các công ty khác, đồng thời sử dụng dữ liệu cho quảng cáo nhắm mục tiêu. Công ty đồng ý trả khoản phạt dân sự 1,5 triệu USD trong thỏa thuận liên quan.
FTC cũng ban hành lệnh cuối cùng đối với BetterHelp, yêu cầu công ty trả 7,8 triệu USD và cấm chia sẻ dữ liệu sức khỏe của người dùng cho quảng cáo, sau các cáo buộc liên quan đến việc chuyển email, địa chỉ IP và thông tin bảng câu hỏi sức khỏe cho những bên như Facebook và Snapchat.
Ranh giới quan trọng là không phải mọi hoạt động chia sẻ với bên thứ ba đều đồng nghĩa với lạm dụng dữ liệu. Việc chuyển dữ liệu có thể cần thiết để cung cấp dịch vụ. Rủi ro xuất hiện khi phạm vi dữ liệu, mục đích sử dụng hoặc khả năng chuyển tiếp vượt quá điều người dùng đã hiểu và chấp thuận.
Dữ liệu rời rạc có thể tạo thành hồ sơ sức khỏe nhạy cảm
Một bên thứ ba không nhất thiết phải nhận một hồ sơ bệnh án hoàn chỉnh mới có thể biết thông tin nhạy cảm. Nhiều tín hiệu nhỏ có thể được liên kết với nhau: lịch sử sử dụng ứng dụng, vị trí, tìm kiếm, loại thuốc quan tâm, tần suất truy cập, thiết bị và thông tin nhân khẩu học.
Từ những tín hiệu này, hệ thống có thể suy luận về tình trạng mang thai, vấn đề sức khỏe tâm thần, bệnh mạn tính, đời sống tình dục hoặc những đặc điểm khác mà người dùng chưa từng chủ động khai báo cho bên nhận dữ liệu.
Việc xóa tên hoặc email cũng không tự động loại bỏ toàn bộ nguy cơ. Nếu bộ dữ liệu còn đủ thuộc tính có khả năng liên kết với nguồn khác, khả năng nhận diện hoặc suy đoán danh tính vẫn có thể tồn tại. Mức rủi ro phụ thuộc vào số lượng thuộc tính, độ chi tiết của dữ liệu, khả năng truy cập các nguồn bổ sung và kỹ thuật bảo vệ đã áp dụng.
Do đó, cần phân biệt giữa “không gửi tên” và “dữ liệu không còn khả năng liên hệ với một cá nhân”. Hai trạng thái này không tương đương.
Hồ sơ dữ liệu có thể ảnh hưởng đến quảng cáo và cách người dùng bị phân loại
Khi thông tin sức khỏe được đưa vào hệ sinh thái quảng cáo hoặc phân tích hành vi, hệ quả dễ thấy nhất là quảng cáo được cá nhân hóa theo tình trạng hoặc mối quan tâm sức khỏe. Nhưng tác động không nhất thiết dừng ở việc người dùng nhìn thấy một mẫu quảng cáo khác.
Dữ liệu có thể góp phần tạo ra các nhóm đối tượng, điểm số, phân khúc hoặc suy luận được sử dụng để dự đoán hành vi. Khi một hệ thống không minh bạch về cách phân loại, người dùng khó biết một kết luận về mình được tạo ra từ dữ liệu nào và liệu kết luận đó có chính xác hay không.
Điều này tạo hai dạng rủi ro. Thứ nhất là rủi ro riêng tư: một đặc điểm sức khỏe mà người dùng muốn giữ trong phạm vi hạn chế lại trở thành tín hiệu dùng trong một hệ sinh thái rộng hơn. Thứ hai là rủi ro sai lệch: dữ liệu thiếu ngữ cảnh có thể dẫn tới suy luận không chính xác nhưng vẫn được lưu hoặc sử dụng.
Không nên mặc định rằng mọi dữ liệu được chia sẻ sẽ trực tiếp dẫn đến quyết định bất lợi về bảo hiểm, việc làm hay tín dụng. Khả năng đó phụ thuộc vào bên nhận, nguồn dữ liệu, pháp luật áp dụng và cách dữ liệu thực sự được sử dụng. Rủi ro cốt lõi là người dùng có thể mất khả năng biết và kiểm soát những suy luận được tạo từ dữ liệu của mình.
Dữ liệu càng qua nhiều bên càng khó kiểm soát
Khi dữ liệu chỉ nằm giữa người dùng và một ứng dụng, phạm vi quản trị tương đối dễ xác định. Khi dữ liệu được chuyển cho nhiều nhà cung cấp phân tích, nền tảng quảng cáo, dịch vụ đám mây hoặc đối tác kỹ thuật, chuỗi xử lý trở nên phức tạp hơn.
Mỗi bên có thể có hệ thống lưu trữ, thời hạn lưu dữ liệu, quyền truy cập nội bộ và chính sách xử lý riêng. Một số bên còn sử dụng nhà thầu phụ. Vì vậy, việc người dùng xóa tài khoản ở ứng dụng ban đầu không nhất thiết đồng nghĩa mọi bản sao dữ liệu đã được xóa khỏi toàn bộ chuỗi.
Khả năng kiểm soát còn giảm khi dữ liệu đã được đưa vào tập dữ liệu tổng hợp, hệ thống phân tích hoặc các hồ sơ được tạo từ nhiều nguồn. Ngay cả khi ứng dụng ban đầu thay đổi chính sách hoặc chấm dứt quan hệ với một đối tác, việc thu hồi những dữ liệu đã chuyển trước đó có thể phụ thuộc vào hợp đồng, hệ thống kỹ thuật và nghĩa vụ của từng bên.
Đây là lý do thời hạn lưu giữ và khả năng yêu cầu xóa dữ liệu quan trọng không kém câu hỏi bên thứ ba được phép tiếp nhận dữ liệu hay không.
Sự cố bảo mật có thể làm hậu quả nghiêm trọng hơn
Chia sẻ dữ liệu làm tăng số hệ thống và tổ chức có khả năng tiếp xúc với thông tin. Điều đó không có nghĩa việc chia sẻ tự động gây rò rỉ, nhưng nó mở rộng bề mặt cần được bảo vệ.
Nếu một bên trong chuỗi xử lý có kiểm soát truy cập yếu, cấu hình sai, lỗ hổng phần mềm hoặc tài khoản bị xâm nhập, dữ liệu sức khỏe có thể bị truy cập trái phép. Hậu quả đặc biệt khó đảo ngược vì nhiều thông tin sức khỏe không thể “đổi” như mật khẩu. Một người có thể thay mật khẩu bị lộ nhưng không thể thay lịch sử bệnh, chẩn đoán hoặc dữ liệu sinh học đã bị tiết lộ.
Tại Hoa Kỳ, FTC đã cập nhật Health Breach Notification Rule vào năm 2024, làm rõ phạm vi áp dụng đối với nhiều ứng dụng sức khỏe và công nghệ tương tự nằm ngoài HIPAA. Quy định cũng làm rõ rằng “breach of security” có thể bao gồm cả việc thu thập trái phép do sự cố bảo mật và việc tiết lộ không được phép.
Điểm cần lưu ý là “vi phạm dữ liệu” và “chia sẻ dữ liệu không phù hợp” không phải lúc nào cũng cùng một tình huống. Dữ liệu có thể bị đánh cắp trong một cuộc tấn công, nhưng cũng có thể được chuyển đi thông qua một tích hợp kỹ thuật hoạt động đúng như thiết kế nhưng vượt ngoài phạm vi được phép.
Dữ liệu trong ứng dụng không phải lúc nào cũng được bảo vệ như hồ sơ tại cơ sở y tế
Một hiểu lầm phổ biến là cứ dữ liệu liên quan đến sức khỏe thì mặc nhiên được bảo vệ bởi cùng một bộ quy tắc như hồ sơ y tế tại bệnh viện. Trên thực tế, phạm vi pháp lý phụ thuộc vào quốc gia, loại tổ chức, quan hệ giữa ứng dụng và nhà cung cấp dịch vụ y tế, cũng như loại dữ liệu đang được xử lý.
Tại Hoa Kỳ, Bộ Y tế và Dịch vụ Nhân sinh nêu rõ HIPAA nhìn chung không bảo vệ dữ liệu sức khỏe được lưu hoặc truy cập trên điện thoại cá nhân khi ứng dụng không phải là một covered entity hoặc business associate. HHS cũng lưu ý rằng, trong phần lớn trường hợp, dữ liệu người dùng tự nhập hoặc tải vào một ứng dụng dùng cho mục đích cá nhân không được HIPAA bảo vệ chỉ vì đó là dữ liệu sức khỏe.
Điều đó không đồng nghĩa ứng dụng nằm ngoài mọi quy định. Tùy trường hợp, các luật bảo vệ người tiêu dùng, quy định về vi phạm dữ liệu hoặc luật riêng tư khác vẫn có thể áp dụng. FTC đã mở rộng và làm rõ Health Breach Notification Rule nhằm bao phủ nhiều ứng dụng và công nghệ sức khỏe không thuộc HIPAA.
Vì vậy, logo bệnh viện, giao diện mang tính y tế hoặc việc ứng dụng xử lý dữ liệu sức khỏe không đủ để xác định mức bảo vệ pháp lý. Cần xem chính xác tổ chức nào vận hành ứng dụng và quy định nào áp dụng cho quan hệ xử lý dữ liệu đó.
Nên đánh giá điều gì trước khi cho phép chia sẻ dữ liệu?
Mức rủi ro có thể khác nhau rất lớn giữa một ứng dụng chỉ gửi dữ liệu kỹ thuật tối thiểu cho nhà cung cấp hạ tầng và một ứng dụng chuyển thông tin sức khỏe chi tiết cho nhiều nền tảng quảng cáo. Vì thế, đánh giá theo tên của ứng dụng hoặc cụm từ chung chung như “chia sẻ với đối tác” thường chưa đủ.
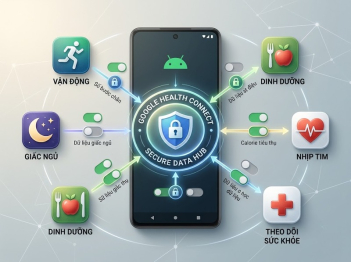
Trước khi cung cấp dữ liệu nhạy cảm, nên kiểm tra một số điểm trực tiếp trong chính sách quyền riêng tư và phần cài đặt:
· Loại dữ liệu được chia sẻ, đặc biệt là chẩn đoán, thuốc, sức khỏe tâm thần, sinh sản, vị trí và mã định danh thiết bị
· Danh tính hoặc loại bên nhận, chẳng hạn nhà cung cấp dịch vụ kỹ thuật, nền tảng phân tích, nhà quảng cáo hoặc đối tác thương mại
· Mục đích sử dụng, phân biệt việc cung cấp chức năng với quảng cáo, xây dựng hồ sơ hoặc phân tích hành vi
· Khả năng chuyển tiếp dữ liệu sang các bên khác
· Thời hạn lưu giữ và điều gì xảy ra sau khi người dùng xóa tài khoản
· Cơ chế đồng ý và rút lại đồng ý, bao gồm khả năng tắt quảng cáo cá nhân hóa hoặc chia sẻ không thiết yếu
· Cách xử lý yêu cầu truy cập, sửa hoặc xóa dữ liệu theo quyền mà người dùng có tại khu vực pháp lý của mình
Một chính sách nói rằng dữ liệu được “chia sẻ với đối tác đáng tin cậy” nhưng không giải thích loại dữ liệu, mục đích và quyền của bên nhận vẫn để lại khoảng trống đáng kể. Ngược lại, việc một ứng dụng có bên thứ ba không tự nó chứng minh ứng dụng thiếu an toàn; yếu tố quyết định là dữ liệu nào được chuyển, tại sao cần chuyển và các giới hạn áp dụng sau khi chuyển.
Rủi ro lớn nhất của chia sẻ dữ liệu ứng dụng sức khỏe là thông tin có thể rời khỏi bối cảnh mà người dùng ban đầu dự định, sau đó được liên kết, suy luận, lưu giữ hoặc sử dụng bởi nhiều tổ chức khác nhau. Hậu quả có thể gồm mất riêng tư, quảng cáo dựa trên thông tin nhạy cảm, suy luận sai, khó xóa dữ liệu và thiệt hại lớn hơn nếu xảy ra truy cập trái phép.
Mức độ rủi ro không giống nhau với mọi hoạt động chia sẻ. Để đánh giá đúng, cần xem đồng thời độ nhạy của dữ liệu, mục đích xử lý, danh tính bên nhận, khả năng chuyển tiếp, thời gian lưu giữ, cơ chế kiểm soát của người dùng và phạm vi pháp luật thực sự áp dụng.

GỬI Ý KIẾN BÌNH LUẬN
Có thể bạn quan tâm

